


CYBERPOINT-in R&D komandası Windows kernel drayverlərində üç yeni təhlükəsizlik zəifliyi aşkar edib
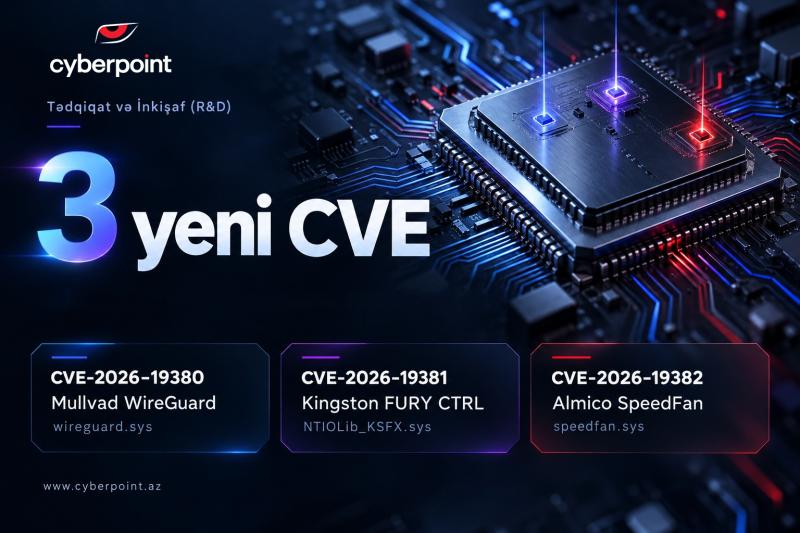
Kibertəhlükəsizlik yalnız mövcud təhdidlərə qarşı mühafizə tədbirlərindən ibarət deyil, həm də əvvəllər məlum olmayan zəifliklərin sistemli tədqiqatlar vasitəsilə aşkarlanmasını və aradan qaldırılmasını nəzərdə tutur. Bu yanaşma əsasında fəaliyyət göstərən CYBERPOINT-in Tədqiqat və İnkişaf (R&D) komandası Windows əməliyyat sistemində istifadə olunan üç fərqli kernel drayverində təhlükəsizlik boşluqları aşkar edib. Zəifliklərin hər biri beynəlxalq səviyyədə tanınaraq rəsmi CVE identifikatoru ilə qeydiyyata alınıb.
Hansı məhsullara təsir edir?
Aşkar edilən boşluqlar VPN bağlantılarının idarə olunması, operativ yaddaşın RGB işıqlandırmasının tənzimlənməsi, eləcə də kompüterin temperaturuna və fan sürətinə nəzarət funksiyalarını təmin edən üç fərqli proqram təminatının Windows kernel drayverlərinə aiddir.
wireguard.sys drayverində resursların idarə olunması ilə bağlı zəiflik müəyyən edilib. Bu boşluq sistemin sabitliyinə və əlçatanlığına təsir göstərə bilər. Ətraflı: https://www.cve.org/CVERecord?id=CVE-2026-19380NTIOLib_KSFX.sys drayverində aşkar edilən yüksək riskli boşluq lokal səlahiyyətlərin artırılması (Privilege Escalation) imkanı yarada bilər. Ətraflı: https://www.cve.org/CVERecord?id=CVE-2026-19381speedfan.sys drayverində aşkar edilmiş yaddaş sızması (Memory Leak) zəifliyi sistem resurslarının tükənməsinə və xidmətin dayanmasına səbəb ola bilər. Ətraflı: https://www.cve.org/CVERecord?id=CVE-2026-19382Bu nəticələr nə ifadə edir?
Üç fərqli məhsul, üç fərqli təhlükəsizlik zəifliyi və üç beynəlxalq CVE qeydiyyatı CYBERPOINT komandasının təhlükəsizlik həllərinin tətbiqi ilə yanaşı, proqram təminatının nüvə səviyyəsində işləyən komponentləri, o cümlədən Windows kernel səviyyəsində aktiv tədqiqatlar apardığını göstərir.
CYBERPOINT hesab edir ki, kibertəhlükəsizlik sahəsində peşəkar səriştənin inkişafı mövcud hücumların təhlilindən əlavə, potensial hücum səthlərinin sistemli araşdırılmasını, əvvəllər məlum olmayan zəifliklərin aşkarlanmasını və əldə olunan biliklərin təhlükəsizlik icması ilə paylaşılmasını tələb edir. Komanda bu yanaşma əsasında tədqiqatlarını davam etdirərək mürəkkəb texnoloji sistemlərin təhlükəsizliyinin və dayanıqlılığının gücləndirilməsinə töhfə verir.







Televiziyaların reytinqini kim ölçür, necə ölçür və nəticələr ağlabatan olacaqmı?
Nazirlik inkubasiya mərkəzlərini niyə topladı? –Şərh

Windows 10-u necə sürətləndirmək olar?

Bizi idarə edən güc: Netokratiya

Tor: şəbəkənin nəzarətindən azad olmaq imkanı

Facebook müəmması

4G mobil texnologiyası niyə ləngiyir?

Rəqəmli yayım: mərkəzdən kənarda yaşayanlar nə etsin?

“Asan imzanı belə gördüm”- Azər Həsrət

Satışa çıxarılmış Azərbaycan adları